Отчет о мошенничестве с поддельными документами 2026 года
Скачать аналитический отчет
Авторы отчета
Что внутри
Только цифры
Экспертный взгляд
Отчеты прошлых лет
Заказать продукт
Часто задаваемые вопросы
Каков масштаб проблемы с поддельными документами?
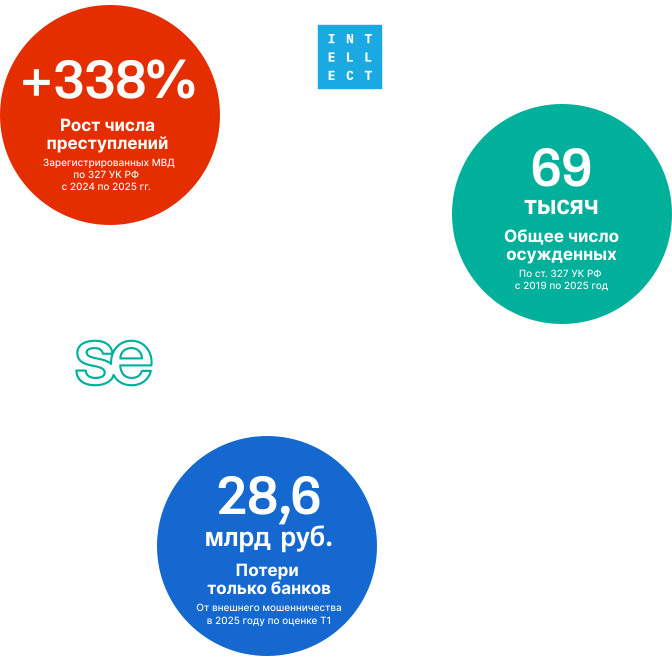
Мошенничество с использованием поддельных документов уже давно представляет системную угрозу для граждан, бизнеса и государства, однако в последние годы проблема заметно обострилась. С 2024 по 2025 год число новых зарегистрированных МВД России преступлений по ст. 327 УК РФ (фальсификация, распространение и оборот поддельных документов) выросло на 338% – с 397 до 1 739 случаев. Всего за 2025 год по этой статье было осуждено 10 942 человека. Финансовый масштаб проблемы исчисляется миллиардами рублей. По минимальным оценкам, объем нелегального рынка поддельных удостоверений личности в 2025 году составил около 2,6 млрд рублей, а совокупный материальный ущерб, установленный судами по исследованным делам, – порядка 1,8 млрд рублей. При этом статистика отражает лишь часть реального масштаба проблемы: поддельный документ нередко становится только одним из элементов более сложных преступных схем, квалифицирующихся по другим статьям УК РФ. За пределами статистики также остаются невыявленные подделки и множество предотвращенных попыток мошенничества.
Откуда мошенники получают персональные данные для создания подделок?
Основным источником данных для создания поддельных документов становятся утечки и взломы информационных систем, теневые рынки украденных данных, фишинг, вредоносные программы и открытые источники. В распоряжении злоумышленников могут оказаться ФИО, дата рождения, адрес, телефон, паспортные реквизиты, фотографии и сканы документов, учетные данные и другая персональная информация. Полученные сведения обычно не используются по отдельности. Мошенники объединяют данные из разных источников: например, сведения из утечки дополняют фотографиями из социальных сетей, копией паспорта из скомпрометированного аккаунта и актуальными контактами из другой базы. Так формируется цифровой профиль человека, достаточный для создания целого пакета поддельных документов. Отдельную роль играет социальная инженерия. Поддельные сайты, письма, сообщения и звонки позволяют убедить человека самостоятельно передать персональные данные, реквизиты документов или их копии, которые затем могут использоваться в дальнейших мошеннических схемах.
Из чего складывается ущерб от мошенничества с документами?
Ущерб от мошенничества с поддельными документами не ограничивается похищенными средствами. Для бизнеса реальная цена одного инцидента складывается сразу из четырех компонентов: прямых финансовых потерь, регуляторных последствий, операционных расходов и репутационных издержек. Прямые потери возникают, например, при оформлении кредитов на чужое имя или получении доступа к счетам действующих клиентов. Дополнительно организация может столкнуться с требованиями регулятора, штрафами и ограничениями, а также нести расходы на внутренние расследования, работу служб безопасности, антифрода, ПОД/ФТ и юристов, обработку запросов государственных органов и устранение выявленных недостатков. Даже если мошенничество не привело к непосредственной потере денег, последствия могут сохраняться длительное время. Повторяющиеся инциденты, жалобы пострадавших и публичная информация о случаях мошенничества способны снижать доверие клиентов и деловых партнеров. Поэтому фактический ущерб от одной подделки может быть значительно выше суммы, непосредственно похищенной злоумышленниками.
Какую ответственность несет бизнес за проверку документов?
Ответственность за проверку документов зависит от отрасли и конкретного сценария обслуживания, однако для многих организаций она прямо закреплена законом. Банки, МФО, страховые компании, операторы связи и другие организации обязаны устанавливать личность клиента и проверять предусмотренные законом сведения, в том числе данные удостоверяющего личность документа. Последствия нарушения могут быть существенными. Например, для банков возможно ограничение отдельных операций на срок до шести месяцев и штраф до 0,1% собственных средств кредитной организации. Для МФО и страховых компаний за отдельные нарушения требований ПОД/ФТ предусмотрены штрафы, достигающие 1 млн рублей, а также административное приостановление деятельности до 90 суток. Для операторов связи нарушение порядка проверки сведений об абоненте может повлечь штраф до 500 тыс. рублей.
Можно ли не проверять документ, если данные клиента подтверждены через ЕСИА или ЕБС?
Нет. Получение подтвержденных сведений о клиенте через ЕСИА или ЕБС не освобождает организацию от ответственности за итоговое решение о его идентификации и приеме на обслуживание. Операторы государственных систем отвечают за их функционирование, защищенность и неизменность передаваемых данных, но не гарантируют фактическую достоверность всей информации, размещенной другими участниками. Поэтому даже при использовании ЕСИА и ЕБС бизнесу необходимо сформировать собственный набор оснований для принятия KYC-решения: убедиться, что предъявленный в конкретной сессии документ не был подделан, отредактирован или сгенерирован, его реквизиты действительны и согласованы между собой, а идентификацию действительно проходит владелец документа.
Какие документы подделывают чаще всего и для чего их используют?
По данным анализа судебной практики, наиболее распространенным видом поддельных документов в 2025 году стали водительские удостоверения – их доля составила 41% от общего объема подделок. Права приобретают прежде всего для управления транспортными средствами, в частности, лица, ранее лишенные водительского удостоверения. На втором месте находятся паспорта стран СНГ и виды на жительство – их доля составила 18%. При этом с 2024 по 2025 год количество поддельных документов этой категории увеличилось на 41%. Фальсифицированные паспорта стран СНГ, как правило, используются для подтверждения личности, постановки на миграционный учет, оформления регистрации и других процедур, связанных с правом на пребывание и работу в России. Паспорта граждан РФ составили 16% выявленных подделок. Их мошенники используют, чтобы выдавать себя за другого человека, получать кредиты и другие финансовые услуги, оформлять SIM-карты, проводить операции с денежными средствами и совершать иные действия, требующие подтверждения личности.
Как генеративный ИИ изменил технологии подделки документов?
Генеративный ИИ значительно снизил порог входа для создания цифровых подделок и расширил набор доступных мошенникам инструментов. Если раньше для изменения паспортных реквизитов, фотографии или других элементов документа требовались навыки работы с графическими редакторами, то сегодня многие такие операции можно выполнять с помощью генеративных моделей. С их помощью злоумышленники могут создавать полностью синтетические изображения документов, изменять отдельные реквизиты, генерировать новые фотографии, подписи и печати, подменять лица на изображениях и создавать морфированные портреты. Современная антифрод-система должна уметь выявлять все перечисленные типы вмешательства и обнаруживать даже незаметные человеческому глазу следы генерации.
Могут ли мошенники получить доступ к счету, не проходя идентификацию в банке?
Да. Мошенники могут атаковать не сам банк, а другую организацию, через которую впоследствии получают доступ к банковскому аккаунту. В одном из рассмотренных дел злоумышленники предъявили поддельный паспорт оператору мобильной связи и добились перевыпуска SIM-карты. С помощью полученного номера преступники восстановили доступ к интернет-банку и похитили со счета 4,45 млн рублей. Этот инцидент доказывает, что надежные технологии проверки документов на подлинность необходимы не только банкам и другим кредитным организациям. Мошенники зачастую атакуют самое слабое звено в цепочке идентификации, поэтому антифрод-технологии должна применяться везде, где подтверждение личности может стать ключом к дальнейшему доступу к счетам и учетным записям клиентов.
Можно ли выявить качественную подделку при обычной визуальной проверке?
Далеко не всегда. Современные подделки могут быть выполнены настолько качественно, что их признаки практически невозможно обнаружить на глаз. Показательный пример содержится в одном из рассмотренных в исследовании уголовных дел. Мошенник предъявил в отделении банка поддельный паспорт на имя владельца счета. Сотрудники проверили документ, однако не выявили никаких признаков подделки. Позднее экспертиза установила, что паспорт не был изготовлен Гознаком, а изображения и реквизиты были нанесены с помощью цветной электрофотографии и струйной печати. Поэтому визуальный осмотр не должен быть единственным уровнем защиты. Для надежной проверки необходимо одновременно анализировать соответствие документа эталонному шаблону, способы нанесения реквизитов, защитные элементы, фотографию владельца, согласованность данных и сотни других признаков возможной фальсификации.
Как проверить клиента и не создать лишних рисков для его персональных данных?
Безопасная идентификация должна быть устроена так, чтобы для проверки клиента не требовалось передавать изображения его документов и персональные данные лишним участникам процесса. Чем больше внешних сервисов, посредников и точек хранения задействовано в проверке, тем выше риск компрометации чувствительной информации. Снизить этот риск позволяет локальная обработка: распознавание документов и проверка их подлинности могут выполняться на устройстве клиента или внутри защищенного контура организации, без передачи изображений и реквизитов во внешние сервисы. Такой подход позволяет бизнесу одновременно проверить подлинность документа и сохранить полный контроль над персональными данными клиента.